ИТ-аудит – это независимая диагностика состояния информационных технологий в компании: инфраструктуры, систем, процессов, команды, затрат и рисков.
Цель ИТ-аудита – показать, насколько текущая ИТ-модель соответствует целям бизнеса, где вы теряете деньги, где находятся ключевые риски и что нужно изменить, чтобы ИТ стало управляемым активом, а не “чёрным ящиком”.
Это не проверка “железа и проводов”.
Это управленческий инструмент для собственников, топ-менеджмента и ИТ-руководителей
Кому нужен ИТ-аудит
Когда ИТ-аудит особенно нужен
ИТ-аудит нужен, когда вы хотите перестать гадать и начать управлять.
Основные направления ИТ аудита
Полный ИТ-аудит собирается из нескольких направлений, которые комбинируются под задачи конкретной компании.
Группа 1. Базовый комплексный аудит

«Аудит ИТ-инфраструктуры (технический аудит)»

«Опрос ключевых бизнес пользователей и стейкхолдеров»
Интервью с руководством и руководителями направлений, опросы сотрудников.
Результат: как ИТ воспринимается внутри компании, чего от него ждут и чем недовольны.

«Аудит ИТ-персонала и компетенций»
Анализ оргструктуры, ролей, компетенций, загрузки и мотивации команды.
Результат: насколько текущая команда соответствует задачам бизнеса, какие роли и компетенции нужно усиливать или менять.
«Аудит ИТ-процессов и сервисов»
Оценка процессов по ITIL/лучшим практикам: инциденты, заявки, изменения, проблемы, конфигурации, релизы и др.
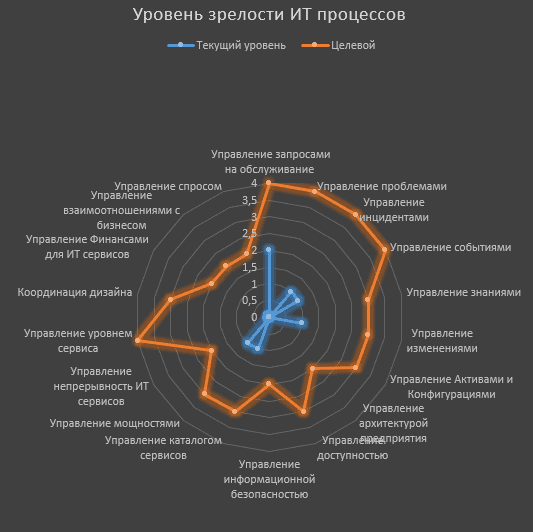
Результат: карта процессов, оценка зрелости, список провалов и “узких мест” в работе ИТ-службы.

«Анализ IT затрат»
Разбор бюджета: услуги, системы, лицензии, подрядчики, оборудование, персонал.
Результат: прозрачная структура затрат, сценарии оптимизации и перераспределения бюджета.
Оценка удовлетворенности пользователей
Повышение качества ИТ-сервисов:
Оценка удовлетворенности пользователей по 8 параметрам. Метрики CSAT, NPS, анализ обратной связи.
Результат: количественная оценка качества сервиса и карта точек раздражения.

«Аудит ИТ-проектов и портфеля изменений»
Разбор текущих и завершённых проектов: цели, сроки, бюджеты, эффект.
Результат: оценка эффективности проектного контура и рекомендации по портфелю.
Группа 2. Специализированные аудиты
Подключаются, когда нужно углубиться в отдельные зоны:

Аудит корпоративных систем (ERP, CRM, WMS и др.)
Что делаем
Анализируем роль ключевых систем в бизнес-процессах: продажи, закупки, склад, производство, финансы, управление проектами.
Разбираем архитектуру: какие системы за что отвечают, как связаны между собой, где дублирование функций и данных.
Оцениваем качество внедрения и использования: насколько функционал реально задействован, что “лежит мёртвым грузом”, какие обходные пути сформировались у пользователей.
Смотрим производительность, стабильность работы, проблемы интеграций и узкие места (задержки, ручные операции, “Excel вокруг системы”).
Анализируем поддержку: как организовано сопровождение, кто вносит изменения, как управляются доработки.
Результат для компании
Понимание, как корпоративные системы реально поддерживают ключевые процессы, а где мешают / ограничивают.
Список проблем и узких мест: от архитектурных до организационных (регламенты, обучение, поддержка).
Рекомендации: что оптимизировать, докрутить, автоматизировать, а где, возможно, целесообразна поэтапная замена решений.
Основание для решений о доработках, миграции, консолидации систем и изменении модели поддержки.Что делаем
Анализируем роль ключевых систем в бизнес-процессах: продажи, закупки, склад, производство, финансы, управление проектами.
Разбираем архитектуру: какие системы за что отвечают, как связаны между собой, где дублирование функций и данных.
Оцениваем качество внедрения и использования: насколько функционал реально задействован, что “лежит мёртвым грузом”, какие обходные пути сформировались у пользователей.
Смотрим производительность, стабильность работы, проблемы интеграций и узкие места (задержки, ручные операции, “Excel вокруг системы”).
Анализируем поддержку: как организовано сопровождение, кто вносит изменения, как управляются доработки.
Результат для компании
Понимание, как корпоративные системы реально поддерживают ключевые процессы, а где мешают / ограничивают.
Список проблем и узких мест: от архитектурных до организационных (регламенты, обучение, поддержка).
Рекомендации: что оптимизировать, докрутить, автоматизировать, а где, возможно, целесообразна поэтапная замена решений.
Основание для решений о доработках, миграции, консолидации систем и изменении модели поддержки.

Аудит работы с ИТ-подрядчиками и аутсорсингом;
Что делаем
Анализируем карту подрядчиков: какие компании за что отвечают, как распределены зоны ответственности.
Изучаем договоры: SLA, KPI, штрафы, условия реагирования, границы ответственности, порядок изменений.
Смотрим фактическое исполнение: время реакции и решения, качество работ, количество инцидентов, обращений “мимо регламента”.
Оцениваем прозрачность затрат: как формируется стоимость, какие услуги реально используются, где возникают навязанные или дублирующие сервисы.
Проверяем, не “утекли” ли критичные компетенции к подрядчикам настолько, что компания стала заложником.
Результат для компании
Чёткая картина: кто из подрядчиков действительно приносит ценность, а кто просто “есть в бюджете”.
Список рисков: зависимость от отдельных поставщиков, непрозрачные условия, неадекватные SLA, слабый контроль качества.
Рекомендации по оптимизации: пересмотр договоров и SLA, переразделение зон ответственности, сокращение лишних услуг, изменение модели аутсорсинга (там, где это оправдано).Что делаем
Анализируем карту подрядчиков: какие компании за что отвечают, как распределены зоны ответственности.
Изучаем договоры: SLA, KPI, штрафы, условия реагирования, границы ответственности, порядок изменений.
Смотрим фактическое исполнение: время реакции и решения, качество работ, количество инцидентов, обращений “мимо регламента”.
Оцениваем прозрачность затрат: как формируется стоимость, какие услуги реально используются, где возникают навязанные или дублирующие сервисы.
Проверяем, не “утекли” ли критичные компетенции к подрядчикам настолько, что компания стала заложником.
Результат для компании
Чёткая картина: кто из подрядчиков действительно приносит ценность, а кто просто “есть в бюджете”.
Список рисков: зависимость от отдельных поставщиков, непрозрачные условия, неадекватные SLA, слабый контроль качества.
Рекомендации по оптимизации: пересмотр договоров и SLA, переразделение зон ответственности, сокращение лишних услуг, изменение модели аутсорсинга (там, где это оправдано).

Аудит обработки персональных данных и регуляторных требований;
Что делаем
Описываем цепочку обработки персональных данных: от момента сбора до хранения, передачи, обезличивания или уничтожения.
Проверяем наличие и содержание внутренних документов: политики, положения, согласия, договоры с контрагентами.
Сопоставляем фактические процессы с требованиями законодательства и внутренними регламентами.
Анализируем технические и организационные меры защиты ПДн: доступы, логирование, контроль действий, сегментация, резервирование.
При необходимости проводим выборочные проверки систем/процессов, где ПДн обрабатываются наиболее активно или рискованно.
Результат для компании
Понимание, насколько текущая практика обработки ПДн соответствует требованиям и где есть нарушения или “серые зоны”.
Приоритизированный список рисков: от формальных (отсутствие документов) до реальных угроз (утечки, несанкционированный доступ).
План приведения в порядок: что нужно исправить в документах, процессах и технических средствах, в каком порядке и с каким эффектом по снижению рисков.
Основание для общения с руководством, службой безопасности и юристами по теме ПДн на языке конкретных фактов.

Аудит контура ИБ (политики, средства защиты, процессы, регламенты);
Что делаем
Анализируем модель угроз и фактическую защищенность ключевых систем и данных.
Изучаем набор средств защиты: антивирусы, межсетевые экраны, системы предотвращения вторжений, DLP, SIEM и т.п.
Оцениваем процессы ИБ: управление инцидентами, управление доступом, управление уязвимостями, резервное копирование и восстановление.
Проверяем взаимодействие ИБ с ИТ и бизнесом: как принимаются решения, как согласуются изменения, насколько ИБ интегрирована в процессы.
Смотрим регламенты, политики, приказы и фактическую практику: что работает, а что существует только на бумаге.
Результат для компании
Картина текущего уровня безопасности: сильные и слабые стороны существующего контура ИБ.
Список рисков и “дыр”: от отсутствия базовых мер до системных проблем в процессах и архитектуре.
Рекомендации по приоритетным мерам усиления ИБ: где достаточно организационных изменений, где нужны технические решения, а где – изменение архитектуры.
Основание для выработки реалистичной программы развития ИБ, увязанной с ИТ и бизнес-целями.
Аудит облачной инфраструктуры;
Что делаем
Описываем, какие сервисы и системы вынесены в облако (IaaS, PaaS, SaaS) и как они связаны с внутренними системами.
Анализируем архитектуру: разделение сред, сетевую модель, резервирование, отказоустойчивость.
Смотрим, как организованы доступы, управление учётными записями, мониторинг, логирование.
Изучаем договоры с провайдерами, SLA, модель ответственности, границы зон “кто за что отвечает”.
Оцениваем риски: зависимость от поставщиков, переносимость решений, сценарии отказа и восстановления.
Результат для компании
Понимание, насколько текущая облачная архитектура надёжна, безопасна и управляемая.
Список рисков (технических, организационных, юридических) и их влияние на бизнес.
Рекомендации по оптимизации: изменение схемы размещения, усиление контроля, пересмотр архитектуры, резервирование критичных сервисов.
Основание для корректировки стратегии перехода в облако или баланса “облако / on-premise”.Что делаем
Описываем, какие сервисы и системы вынесены в облако (IaaS, PaaS, SaaS) и как они связаны с внутренними системами.
Анализируем архитектуру: разделение сред, сетевую модель, резервирование, отказоустойчивость.
Смотрим, как организованы доступы, управление учётными записями, мониторинг, логирование.
Изучаем договоры с провайдерами, SLA, модель ответственности, границы зон “кто за что отвечает”.
Оцениваем риски: зависимость от поставщиков, переносимость решений, сценарии отказа и восстановления.
Результат для компании
Понимание, насколько текущая облачная архитектура надёжна, безопасна и управляемая.
Список рисков (технических, организационных, юридических) и их влияние на бизнес.
Рекомендации по оптимизации: изменение схемы размещения, усиление контроля, пересмотр архитектуры, резервирование критичных сервисов.
Основание для корректировки стратегии перехода в облако или баланса “облако / on-premise”.
Аудит управления мобильными устройствами и BYOD;
Что делаем
Анализируем, какие мобильные устройства и платформы используются для работы (ноутбуки, смартфоны, планшеты).
Смотрим политику BYOD (если есть) и фактическую практику: где сотрудники используют личные устройства для доступа к системам и данным.
Оцениваем наличие и настройки средств управления мобильными устройствами (MDM, MAM и т.п.).
Проверяем, какие данные оказываются на мобильных устройствах, как они защищены, как обеспечивается удалённая блокировка/стирание.
Анализируем риски по утечкам, угонам, потерям, несанкционированному доступу через мобильный контур.
Результат для компании
Чёткое понимание, как мобильный контур влияет на безопасность и управляемость ИТ.
Список рисков, связанных с использованием мобильных и личных устройств.
Рекомендации по настройке политики BYOD, выбору и конфигурации средств управления, разграничению доступа и защите данных.
Основание для принятия осознанного решения: какие сценарии мобильной работы допустимы, а какие нет.
Аудит управления ИТ-активами и лицензиями (ITAM).
Что делаем
Анализируем, как ведётся учёт ИТ-активов: оборудование, ПО, лицензии, подписки, услуги.
Смотрим, какими системами/реестрами пользуются: CMDB, системы учёта, Excel-таблицы и т.п.
Сопоставляем фактическое использование ПО с условиями лицензирования: есть ли перерасход, недоиспользование, потенциальные нарушения.
Оцениваем процессы закупки, ввода в эксплуатацию, списания, перераспределения активов.
Считаем общую стоимость владения (TCO) по ключевым группам активов или систем.
Результат для компании
Реальная картина по ИТ-активам и лицензиям: что есть, где используется, что простаивает, чего не хватает.
Список рисков: от возможных претензий вендоров до скрытых расходов на “лишние” лицензии и оборудование.
Рекомендации по оптимизации: что перераспределить, что списать, где изменить модель лицензирования, где ввести строгий учёт.
Основание для выстраивания нормального ITAM-процесса и более точного планирования ИТ-бюджета.Что делаем
Анализируем, как ведётся учёт ИТ-активов: оборудование, ПО, лицензии, подписки, услуги.
Смотрим, какими системами/реестрами пользуются: CMDB, системы учёта, Excel-таблицы и т.п.
Сопоставляем фактическое использование ПО с условиями лицензирования: есть ли перерасход, недоиспользование, потенциальные нарушения.
Оцениваем процессы закупки, ввода в эксплуатацию, списания, перераспределения активов.
Считаем общую стоимость владения (TCO) по ключевым группам активов или систем.
Результат для компании
Реальная картина по ИТ-активам и лицензиям: что есть, где используется, что простаивает, чего не хватает.
Список рисков: от возможных претензий вендоров до скрытых расходов на “лишние” лицензии и оборудование.
Рекомендации по оптимизации: что перераспределить, что списать, где изменить модель лицензирования, где ввести строгий учёт.
Основание для выстраивания нормального ITAM-процесса и более точного планирования ИТ-бюджета.
Группа 3. Стратегические и синтезирующие направления
Формируют управленческую картину и план действий:
Оценка системы управления ИТ по COBIT;

Сводный анализ ИТ-рисков;
Что делаем
Собираем воедино результаты всех направлений аудита: инфраструктура, процессы, ИБ, ПДн, подрядчики, проекты и др.
Идентифицируем ИТ-риски: технические, организационные, юридические, финансовые, репутационные.
Оцениваем вероятность и влияние каждого риска для бизнеса, группируем по критичности.
Строим карту рисков и взаимосвязей: какие риски “цепляются” друг за друга, где одиночные точки отказа.
Формируем предложения по стратегии управления рисками: что предотвращать, что страховать, что принимать.
Результат для компании
Приоритизированный, понятный перечень ИТ-рисков, а не абстрактный список страшилок.
Понимание, какие риски угрожают выручке, операционной деятельности, репутации, регуляторным отношениям.
План работы с рисками: где срочно действовать, где встроить контроль в процессы, какие меры отложить.
Основание для включения ИТ-рисков в общую модель управления рисками компании.

Разработка или уточнение ИТ-стратегии;
Что делаем
На основе результатов аудита и целей бизнеса формулируем роль ИТ: поддерживающий сервис, внутренний провайдер, стратегический партнёр и т.д.
Выявляем ключевые ИТ-инициативы, соответствующие стратегии компании: цифровизация процессов, новые клиентские сервисы, аналитика, автоматизация, платформа и др.
Формируем целевую архитектурную картину: какие системы будут ключевыми, как они связаны, какие решения уходят, какие появляются.
Определяем целевую модель ИТ-подразделения: роли, компетенции, оргструктура, взаимодействие с бизнесом и подрядчиками.
Оцениваем ресурсы: бюджеты, сроки, внутренние и внешние компетенции, риски.
Результат для компании
Понятная ИТ-стратегия, привязанная к бизнес-целям, а не к модным словам.
Перечень ключевых ИТ-инициатив с приоритетами и ожидаемым эффектом.
Целевая архитектурная модель и направление её развития на 2–3 года.
Понимание, как должна меняться ИТ-служба, чтобы эту стратегию реализовать.
План развития ИТ-подразделения и дорожная карта изменений;
Что делаем
Переводим стратегические решения и результаты аудита в конкретные шаги: проекты, инициативы, изменения в процессах и структуре.
Раскладываем изменения по этапам и волнам: что делать в ближайшие месяцы, что – в среднесрочной перспективе, что – в долгую.
Оцениваем нагрузку на команду, потребность в внешних ресурсах, риски и зависимости между инициативами.
Формируем метрики и контрольные точки: по деньгам, срокам, качеству и эффектам.
Результат для компании
Реалистичная дорожная карта развития ИТ, а не просто перечень рекомендаций.
Понимание, кто за что отвечает, что будет происходить по кварталам / годам.
Основание для бюджетирования и планирования ресурсов ИТ-подразделения.
Инструмент, с которым CIO может работать каждый день, отслеживая движение по плану.
Подготовка материалов для совета директоров и собственников.
Что делаем
На основе результатов аудита и согласованных решений готовим управленческую презентацию для совета директоров/собственников.
Формулируем ключевые тезисы: состояние ИТ, риски, потребности, сценарии развития, требуемые решения и ресурсы.
Переводим технические и процессные детали в понятный язык: деньги, риски, надёжность, скорость изменений, конкурентные преимущества.
Помогаем выстроить логику обсуждения: какие вопросы важно поставить, какие решения необходимо принять.
Результат для компании
Чёткий, структурированный материал, на основе которого руководство может принимать решения по ИТ.
Снижение риска того, что важные выводы аудита “утонут” в деталях или будут преподнесены в неудачном формате.
Повышение шансов на согласование необходимых изменений и ресурсов для ИТ.
Формирование общего понимания роли ИТ среди собственников и топ-менеджмента.
Что вы получаете по итогам ИТ-аудита
1. Эффекты для бизнеса

Финансовая ясность
• понимаете, за что именно платите в ИТ;
• видите, где переплачиваете, а где экономия уже несёт риски;
• получаете сценарии оптимизации затрат с оценкой последствий.

Управляемые ИТ-риски
• приоритизированный список рисков с оценкой влияния на бизнес;
• понимание, какие риски критичны, какие можно принять, а какие закрывать в первую очередь;
• план действий, а не просто перечень проблем.

План развития ИТ
• дорожная карта изменений по инфраструктуре, процессам, команде, системам и ИБ;
• понимание, какие инициативы дают ощутимый эффект, а какие стоит отложить или отменить;
• обоснование инвестиций в ИТ на языке, понятном собственникам и финансовому блоку.

Единая картина для всех ключевых ролей
• у CEO, CFO, CIO, CISO, внутреннего аудита появляется общая фактическая база;
• каждый получает свой срез, но опирается на одни и те же данные и выводы.
2. Конкретные артефакты
(по договорённости возможно предоставление обезличенного примера структуры отчёта)

Подробный отчёт для CIO и ИТ-команды
• детализация по инфраструктуре, системам, процессам, команде, затратам, подрядчикам;
• список замечаний и рекомендаций с привязкой к рискам или выявленным разрывам;
• база для планирования работы ИТ-подразделения.

Аналитическая записка для собственника / руководства
• компактный документ (обычно 3–4 страницы) без технических деталей;
• Саммари текущего состояния ИТ, ключевых проблем и рисков;
• варианты управленческих решений и сценарии развития ИТ с оценкой последствий.

Сводный план изменений ИТ
• приоритизированный перечень мероприятий с описанием сути, ожидаемого эффекта, уровня рисков и ориентировочного объёма работ;
• выделение “быстрых побед” (quick wins) и более крупных инициатив.

Приложения и реестры
• реестр и матрица ИТ-рисков;
• перечень ИТ-сервисов и их критичности;
• при необходимости – инвентаризация ИТ-активов, перечень ЛНА, схемы обработки ПДн, карта ИТ-ландшафта.
Закажите ИТ аудит сейчас и получите скидку 15%
Заказать
Заполните форму и мы вам перезвоним
Примеры отчетности по IT аудиту
Ниже приведены обезличенные примеры элементов отчетности из наших проектов. Нажмите на интересующий вас квадрат, чтобы увидеть пример
 Оценка ИТ персонала
 Анализ ИТ затрат. Статьи затрат
 Сводная таблица по ИТ расходам
 Пример динамики ошибок на серверах
 Анализ требований к доступности ИТ сервисов
 Связь рисков, серверов и сервисов
 Реестр рисков
 Матрица рисков с оценками стоимости устранения рисков
 Оценка удовлетворенности. Данные по оценки состояния менеджмента
 Анализ ИТ процессов. Состояние ИТ процессов
 Пример визуализации проекта по оптимизации IT инфраструктуры с применением виртуализации
 Пример схемы ИТ инфраструктуры


Как мы работаем
Наша работа всегда индивидуальна. Реалиии таковы, что клиент очень редко может самостоятельно определить необходимую ему конфигурацию ИТ аудита. Поэтому консалтинг начинается еще на пресейле
Старт и фокусировка
• обсуждаем цели и ожидания от аудита;
• определяем область охвата: площадки, системы, подразделения;
• согласуем состав работ, формат взаимодействия и ориентировочные сроки.
Сбор данных
• интервью с собственником, топ-менеджментом, CIO, CISO, руководителями направлений;
• анализ документов: регламентов, схем, договоров, политик, отчётов;
• обследование инфраструктуры, систем и сервисов;
• опросы пользователей и выборочный анализ инцидентов/заявок.
Анализ и формирование выводов
• сопоставляем факты с задачами бизнеса и лучшими практиками управления ИТ;
• оцениваем зрелость процессов, состояние инфраструктуры, эффективность команды и подрядчиков;
• формируем карту рисков, потерь и точек роста;
• готовим рекомендации и альтернативные сценарии.
Презентация результатов и согласование шагов
• управленческая презентация для собственника, руководства, совета директоров;
• разбор ключевых выводов и предложений;
• согласование приоритетов и формата реализации плана (силами компании или с нашей поддержкой).
На чём основан ИТ-аудит (стандарты и практики)
При оценке ИТ мы опираемся не на личные предпочтения, а на признанные подходы:
COBIT (Абревиатура от Control Objectives for Information and Related Technologies «Задачи управления для информационных и смежных технологий») — управление ИТ как активом и оценка зрелости процессов;
ITIL (произносится как «áйтил», аббревиатура от англ. IT Infrastructure Library — сервисный подход и процессы поддержки/эксплуатации;
Наши собственные разработки по оценки мощностей, надежности, зрелости ИТ процессов, многовекторных оценок удовлетворенности пользователей

152 Федеральный Закон о Защите персональных данных (ПДН)

Серия международных стандартов по информационной безопасности предприятия
Стандарты используются как линейка, а не самоцель: они помогают честно показать, где вы уже сильны, а где существуют критические провалы.
Кто проводит аудит и почему нам доверяют
Как формируется стоимость ИТ-аудита
Стоимость ИТ-аудита зависит от трёх ключевых факторов:
Типовые форматы
Главный принцип – прозрачный расчёт и понятная связь стоимости с объёмом работ и эффектом.